
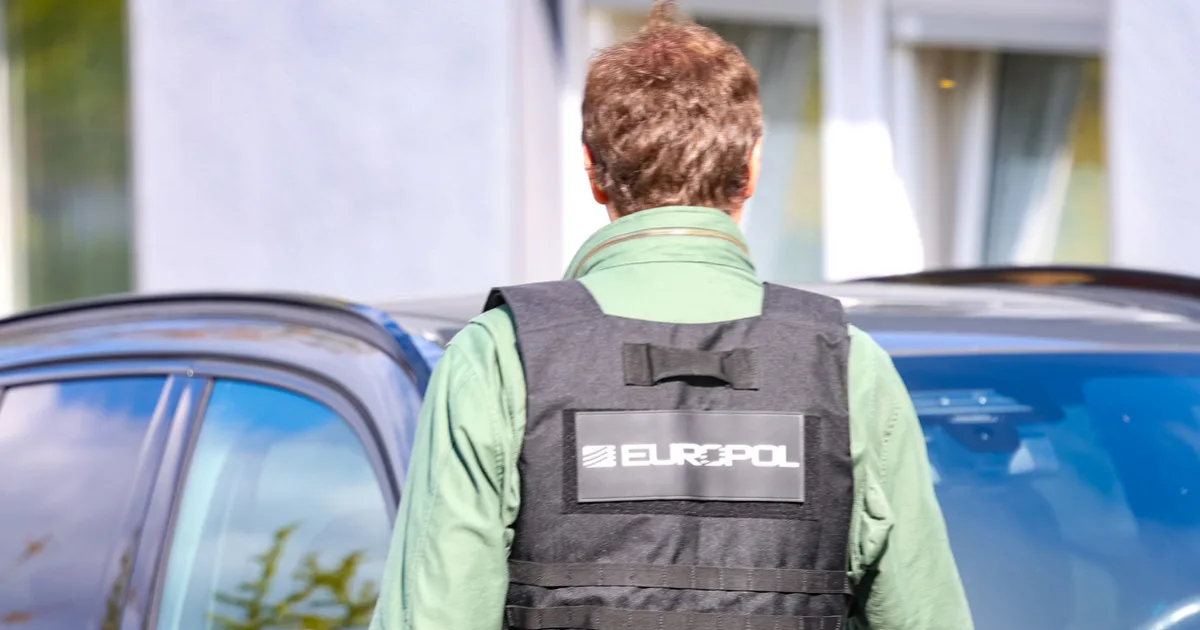
Magyarokat is elfogtak az Europol hatalmas darknetakciójában
Magyarországon 45 embert vettek őrizetbe az Europol által koordinált, TorNado kódnevű nemzetközi műveletben, amelynek célpontjai a darknet illegális piactereinek eladói és vásárlói voltak.
A hágai székhelyű uniós szervezet tájékoztatása szerint a művelet keretében 14 ország bűnüldöző szervei összesen 354 eladót és vásárlót állítottak elő. A hatóságok több száz házkutatást végeztek, és több mint háromszáz embert vettek őrizetbe.
Az akciók során öt tonna kábítószert és több mint 210 millió euró értékű, bűncselekményekből származó vagyontárgyat foglaltak le. Az érintett európai országokban 950 kilogramm illegális kábítószert koboztak el, a legnagyobb mennyiségben amfetamint Németországban, ketamint az Egyesült Királyságban, MDMA-t Hollandiában és cannabist Franciaországban. Emellett jelentős mennyiségű kokaint is lefoglaltak.
A lefoglalt tételek között szerepeltek úgynevezett „varázsgombák”, THC-t tartalmazó e-cigaretták, valamint több mint egymillió vényköteles gyógyszer is. Emellett 57 lőfegyvert és lőszereket, valamint több mint 60 millió euró értékű készpénzt és kriptovalutát foglaltak le.
Az Egyesült Államokban több mint 4,8 tonna illegális kábítószert, 152 lőfegyvert, valamint több mint 150 millió eurónak megfelelő készpénzt és kriptovalutát vontak ki a forgalomból.
A kiberbűnözés, a kábítószer-kereskedelem és a lőfegyverekkel kapcsolatos bűncselekmények elleni összehangolt nemzetközi fellépés 2025 májusától 2026 októberéig tartott, és öt jelentős darkwebes piactér – az Archetyp, a Bohemia, a Nemesis, a Kingdom és a Tor2Door – felszámolásához vezetett.
Az Europol azt is közölte, hogy globális partnereivel együtt felszámolta a Gootloader, a CastleRAT és a StealC nevű rosszindulatú program mögött álló bűnözői infrastruktúrát. A bűnüldöző szervek 235 szervert és 257 domaint kapcsoltak le, amelyek lehetővé tettek például zsarolóvírussal végzett támadásokat vagy adatlopást.
A művelet során 6,4 millió olyan áldozatot azonosítottak, akinek a regisztrációs vagy belépési adatai a kiberbűnözők birtokába jutottak. A gyanúsítottak az áldozatok elektronikai eszközeinek megfertőzése után ellopott adatokat értékesítették, vagy később más kibertámadásokhoz használták fel.
A felhasználóknak azt javasolják, hogy frissítsék belépési adataikat, és aktiválják a többlépcsős hitelesítést, ezzel javítva elektronikai eszközeik védelmét.
